Обход TPM 2.0 и Secure Boot при установке/обновлении до Windows 11
Проверка требований Windows 11 26H2 и разбор прежних примеров Rufus, MoSetup и LabConfig. Сначала проверьте, доступны ли штатные TPM и Secure Boot в прошивке. Обход проверок не заменяет совместимость и не гарантирует установку на любом ПК.
Что учитывать для Windows 11 26H2
Для 26H2 сначала проверьте поддерживаемый процессор, TPM 2.0, UEFI с поддержкой Secure Boot, от 4 ГБ ОЗУ и накопитель от 64 ГБ по требованиям Microsoft. Ёмкость накопителя 64 ГБ — не объём свободного места, необходимого для конкретного обновления.
Методы MoSetup, LabConfig и параметры Rufus ниже показаны на отдельных прежних системах. Их наличие не подтверждает совместимость компьютера или работоспособность всех обходов в текущем установщике 26H2. Для сохранения приложений запускайте обновление из Windows; чистая установка с USB решает другую задачу.
Сначала проверьте: возможно, обход не нужен
TPM и Secure Boot могут быть выключены в BIOS/UEFI. Сначала проверьте штатные настройки: их включение помогает выполнить требования Windows 11, но само по себе не гарантирует предложение обновления.
1
Зайдите в BIOS/UEFI и включите TPM / PTT / Intel PTT / AMD fTPM - названия зависят от платы.
2
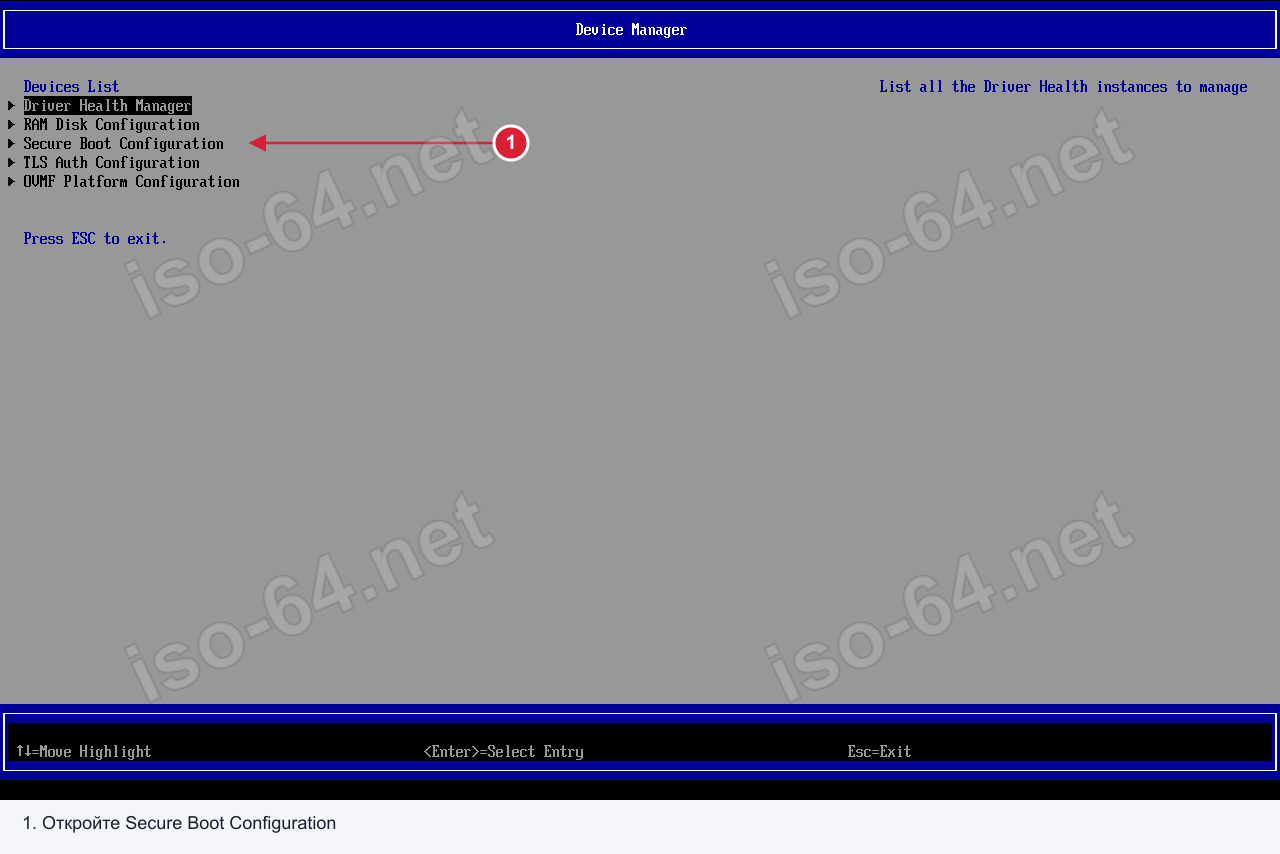
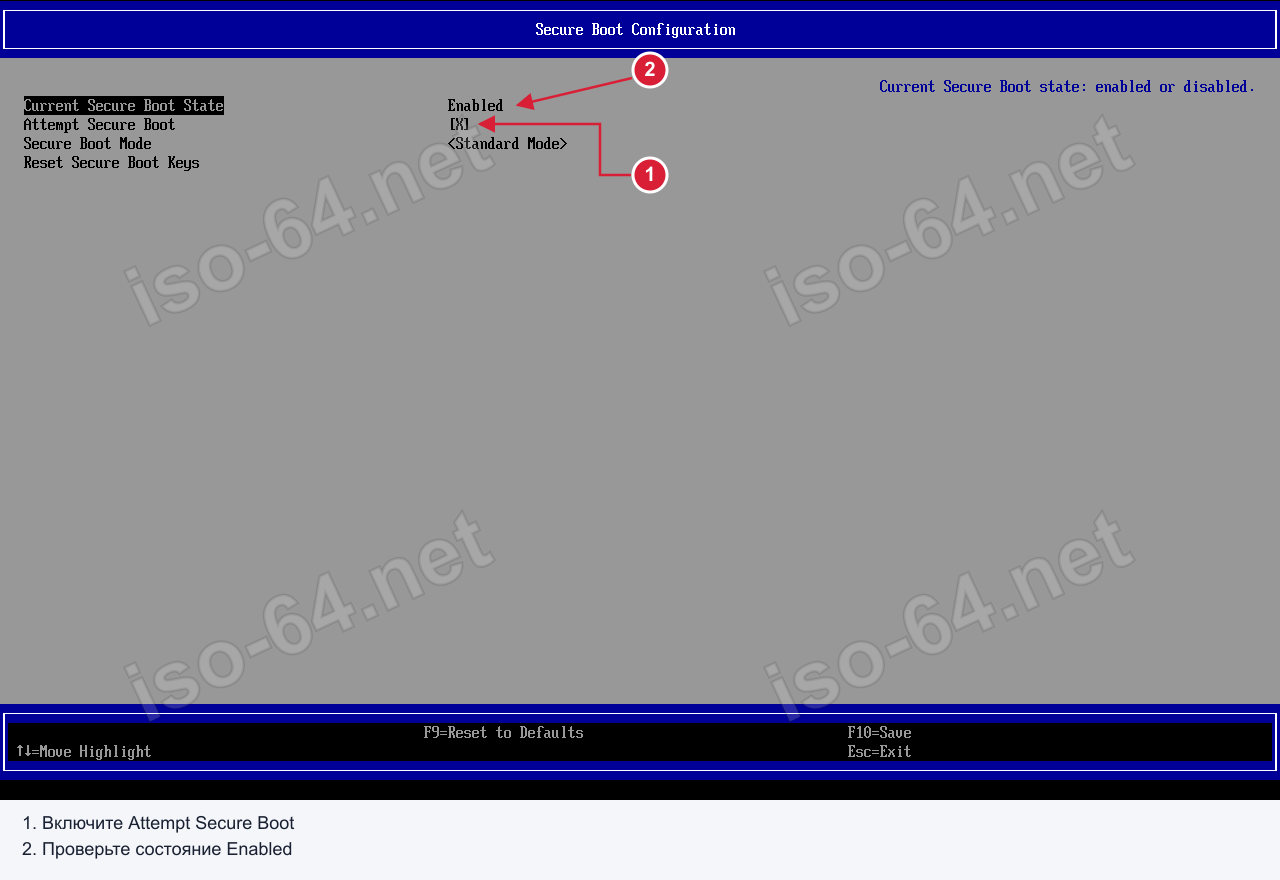
Там же включите Secure Boot. На примере виртуальной UEFI OVMF откройте Device Manager → Secure Boot Configuration, отметьте Attempt Secure Boot и проверьте Current Secure Boot State → Enabled. В прошивке физического компьютера названия и маршрут могут отличаться.
Пример виртуальной UEFI OVMF: в Device Manager выберите Secure Boot Configuration и нажмите Enter.Пример OVMF: отметьте Attempt Secure Boot и проверьте Current Secure Boot State → Enabled.
3
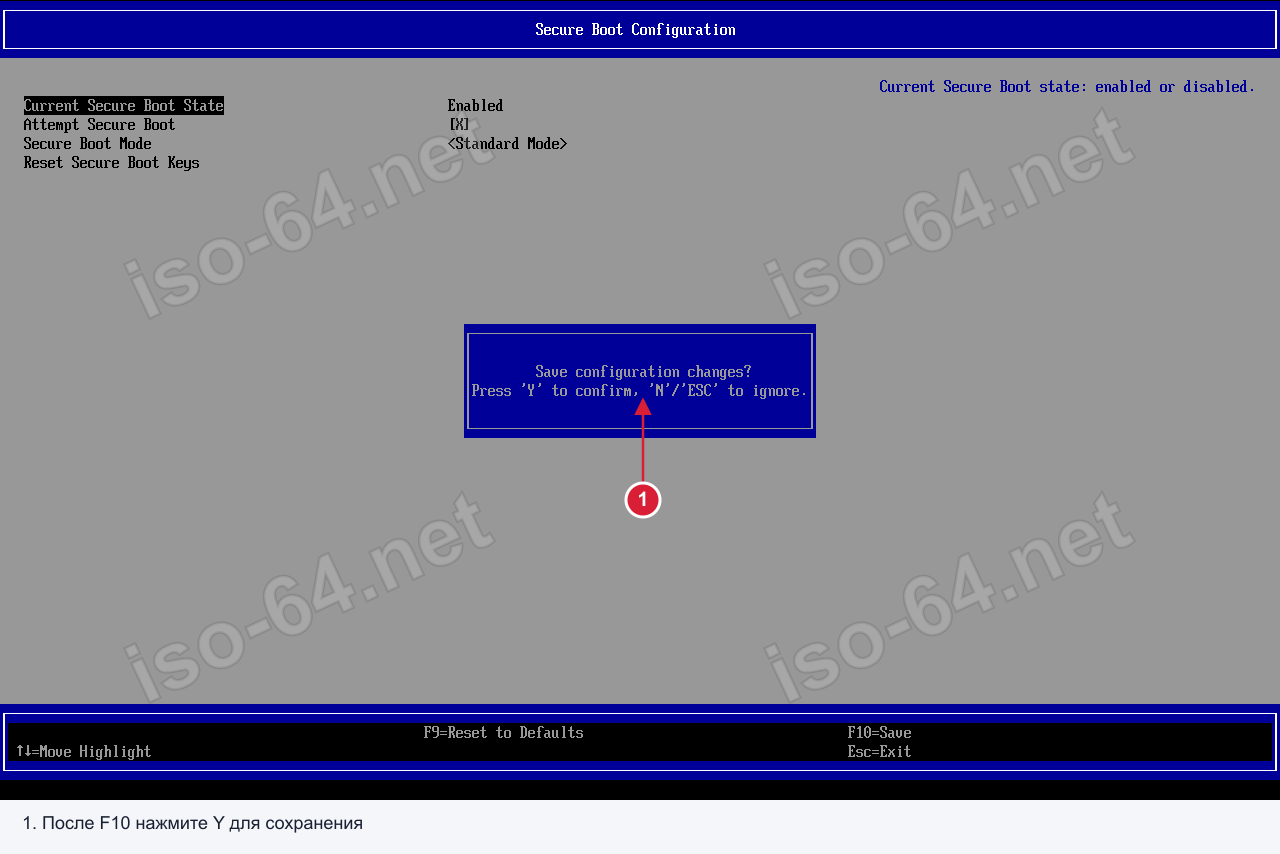
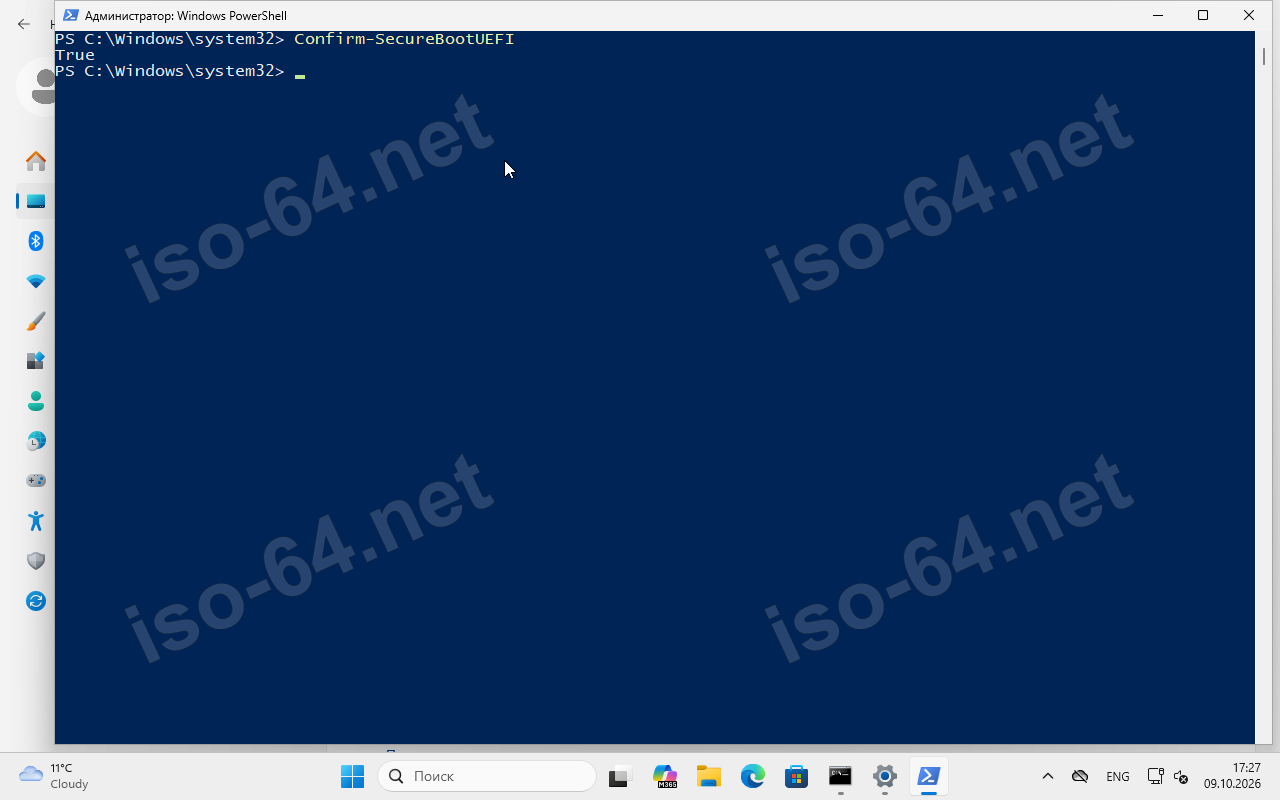
Сохраните настройки и перезагрузите компьютер. В показанной OVMF нажмите F10, затем Y в ответ на Save configuration changes?. После загрузки Windows откройте Windows PowerShell от имени администратора и выполните Confirm-SecureBootUEFI: результат True означает, что безопасная загрузка включена. После этого проверьте совместимость компьютера и доступность обновления; автоматическое предложение не гарантируется.
В OVMF после F10 показан вопрос «Save configuration changes?»; нажмите Y для сохранения, затем перезагрузите компьютер.После загрузки Windows PowerShell от администратора: Confirm-SecureBootUEFI вернул True — безопасная загрузка включена.
Способ 1 - реестр-твик для обновления из Windows 10
Ниже показано создание параметра MoSetup в работающей Windows 10. Он относится к проверкам TPM и поддерживаемого процессора при обновлении; не считайте его универсальным обходом Secure Boot или отсутствующего TPM. Применимость зависит от установщика и оборудования.
1
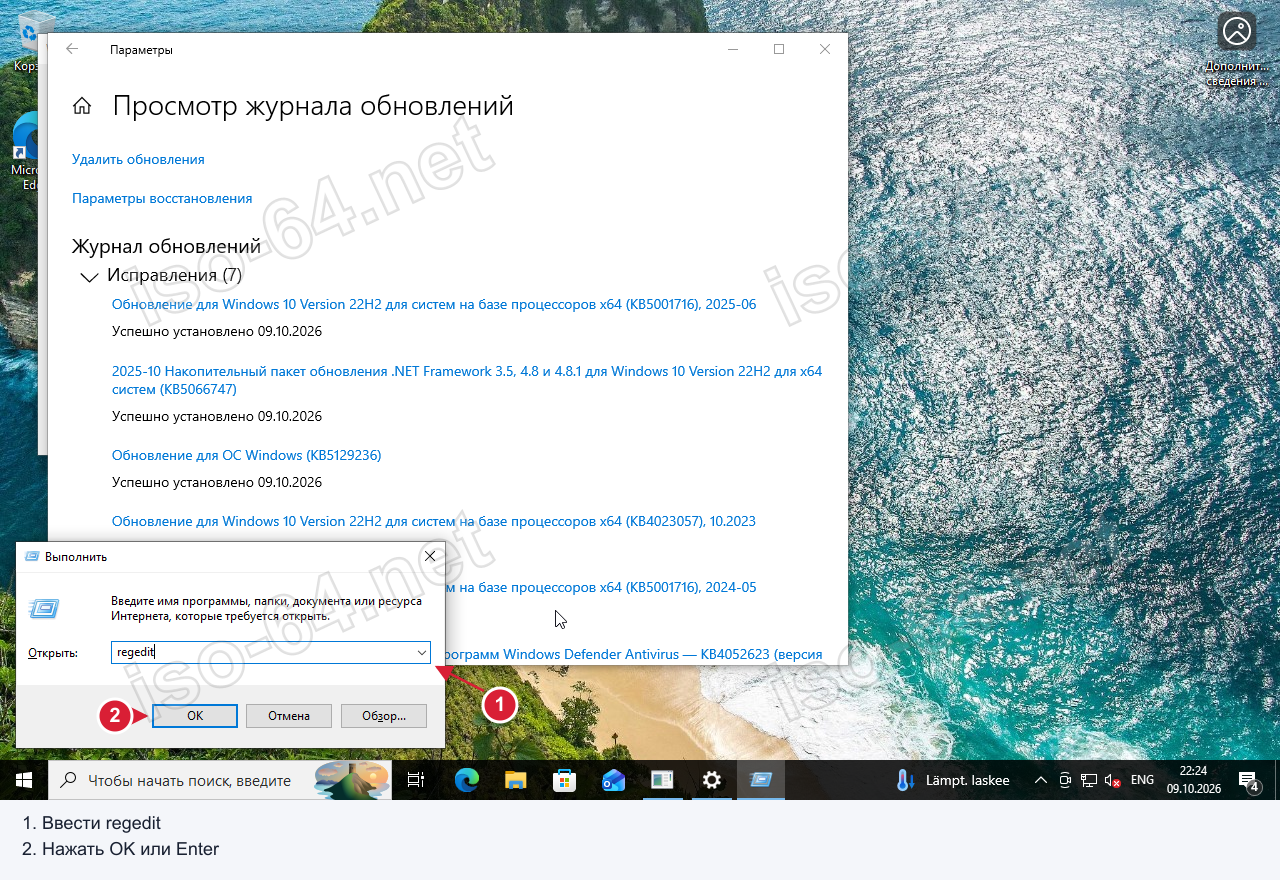
Нажмите Win + R. В окне Выполнить введите regedit в поле Открыть и нажмите ОК или Enter. При запросе контроля учётных записей подтвердите запуск редактора реестра.
Windows 10, окно «Выполнить»: введите regedit в поле «Открыть», затем нажмите «ОК» или Enter.
2
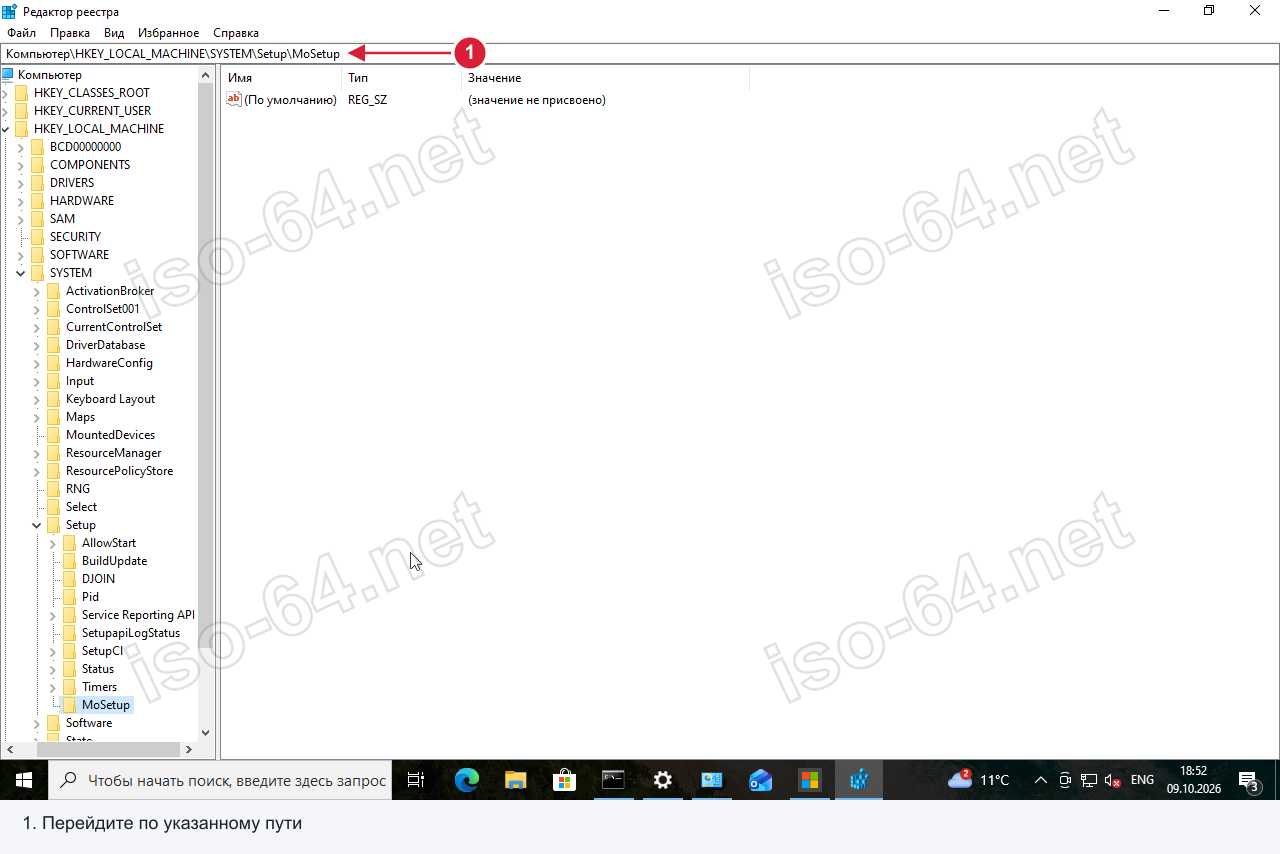
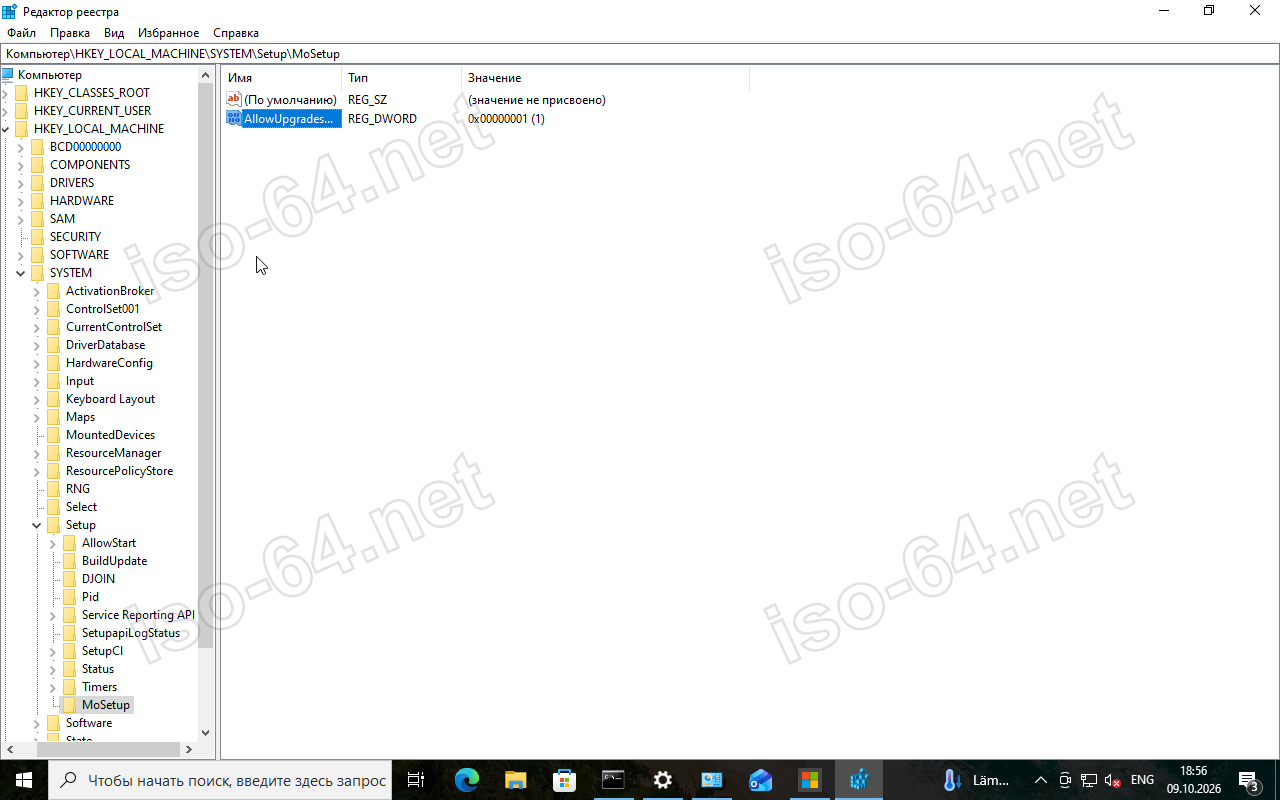
В Редакторе реестра перейдите в HKEY_LOCAL_MACHINE\SYSTEM\Setup\MoSetup. Если раздела MoSetup нет, создайте его внутри Setup через Создать → Раздел. На кадре он уже выбран.
Редактор реестра: выбран раздел HKEY_LOCAL_MACHINE\SYSTEM\Setup\MoSetup.
3
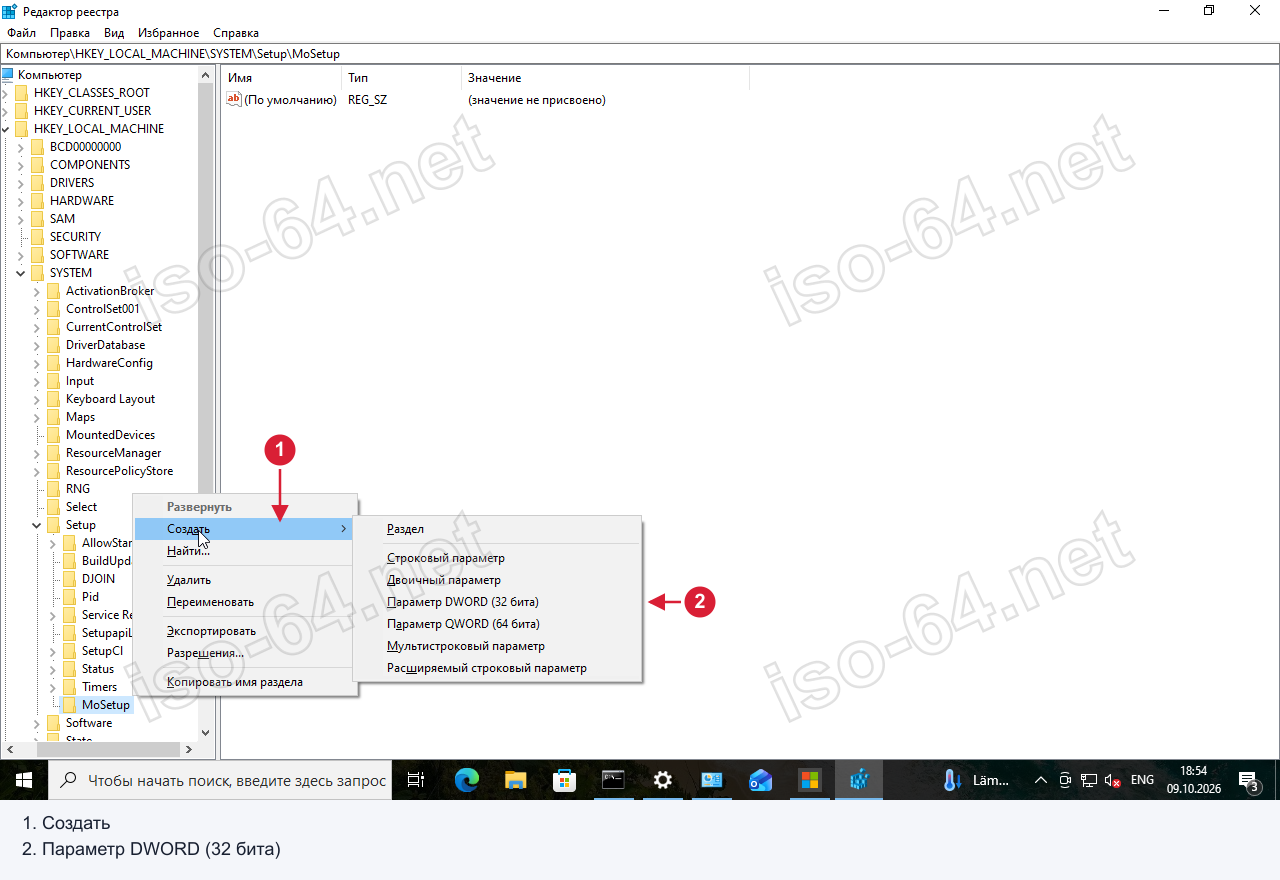
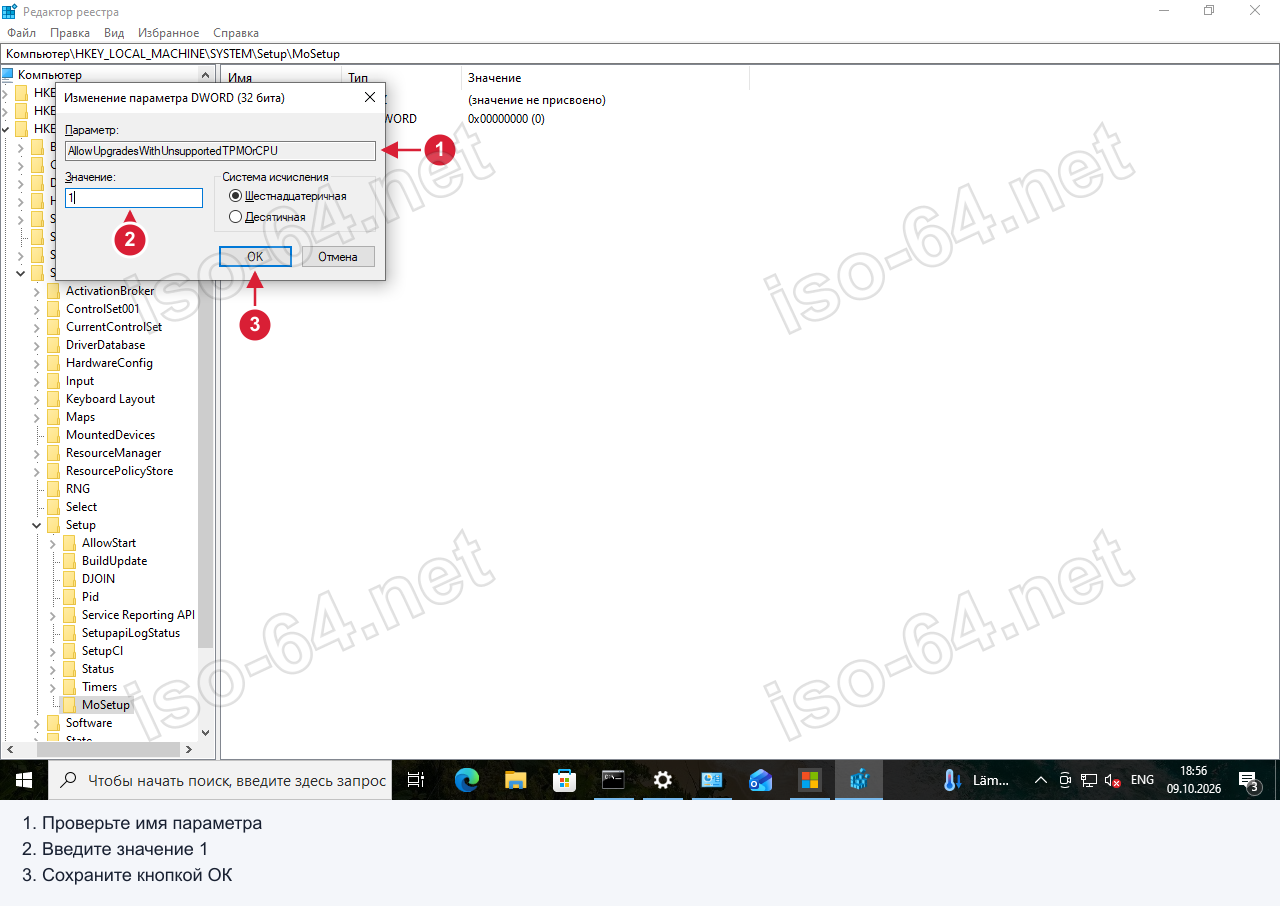
В разделе MoSetup выберите Создать → Параметр DWORD (32 бита) и задайте имя AllowUpgradesWithUnsupportedTPMOrCPU. Откройте параметр двойным щелчком: в окне Изменение параметра DWORD (32 бита) проверьте имя, в поле Значение введите 1 и нажмите ОК. В списке должен появиться тип REG_DWORD со значением 0x00000001 (1).
В разделе MoSetup откройте «Создать» → «Параметр DWORD (32 бита)».Проверьте имя AllowUpgradesWithUnsupportedTPMOrCPU, введите 1 в поле «Значение» и нажмите «ОК». Имя назначается до открытия этого диалога.В MoSetup сохранён параметр REG_DWORD со значением 0x00000001 (1).
4
Закройте редактор реестра, перезагрузите ПК и запустите setup.exe с подходящего установочного носителя из работающей Windows. Следуйте указаниям программы установки и проверьте доступные варианты сохранения данных. Ниже — отдельный пример хода установки на тестовой ВМ с TPM 2.0 и Secure Boot; он не подтверждает успешный обход на несовместимом компьютере.
Отдельный лабораторный пример: установка продолжилась до 59%. У этой ВМ есть TPM 2.0 и Secure Boot; кадр не доказывает успешный обход на несовместимом ПК.
Создание параметра не подтверждает совместимость. Microsoft не рекомендует установку Windows 11 на оборудование, не соответствующее требованиям, и не гарантирует ему поддержку или обновления. Метод не следует считать поддерживаемым способом обновления.
Способ 2 - Rufus при создании флешки
Самый удобный вариант для чистой установки или обновления с флешки. Не требует ручного редактирования реестра.
1
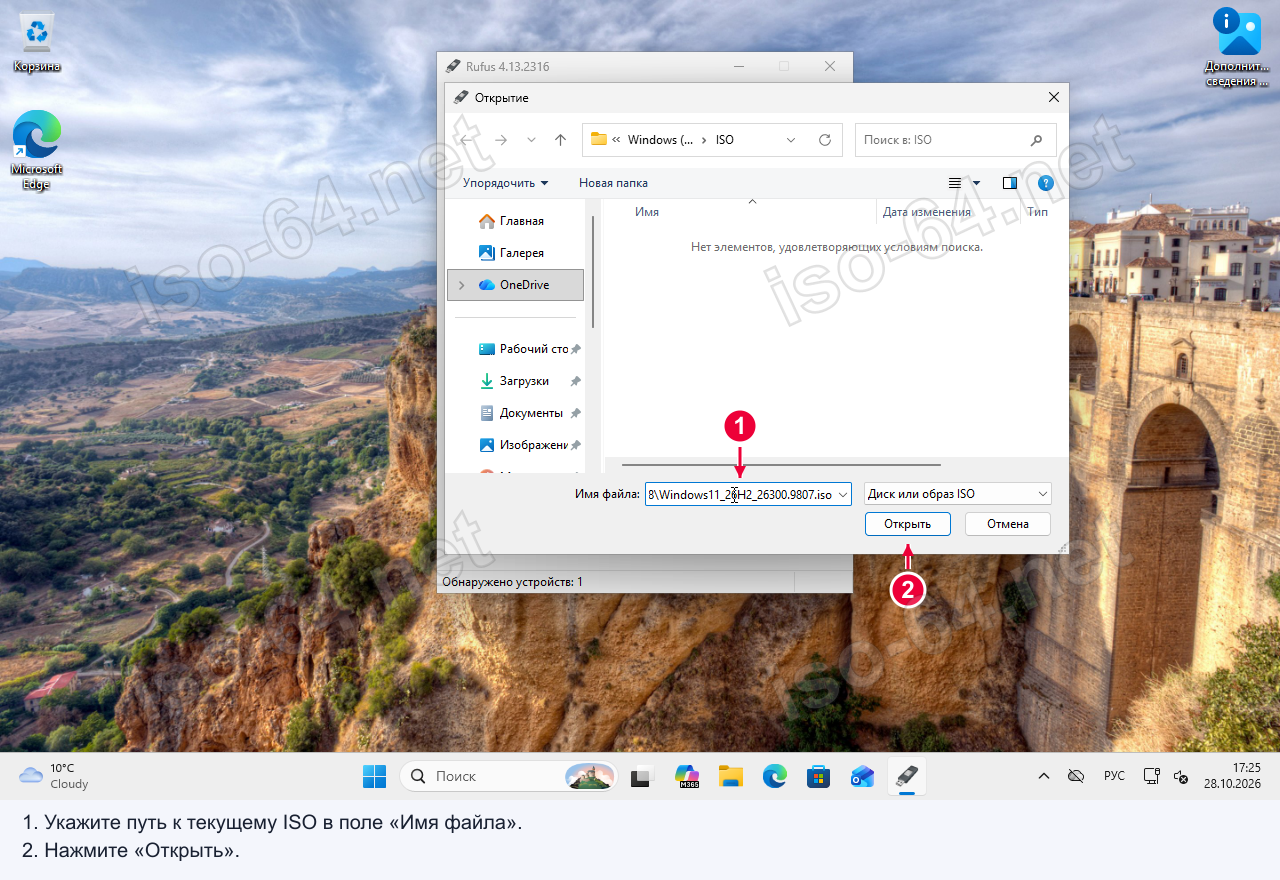
Скачайте Rufus и ISO Windows 11. Запустите Rufus и нажмите ВЫБРАТЬ. В окне Открытие укажите путь к ISO в поле Имя файла и нажмите Открыть.
Rufus: в поле «Имя файла» указан текущий ISO Windows11_26H2_26300.9807.iso; далее нажмите «Открыть». На изображении: 1 — Укажите путь к текущему ISO в поле «Имя файла». 2 — Нажмите «Открыть».
2
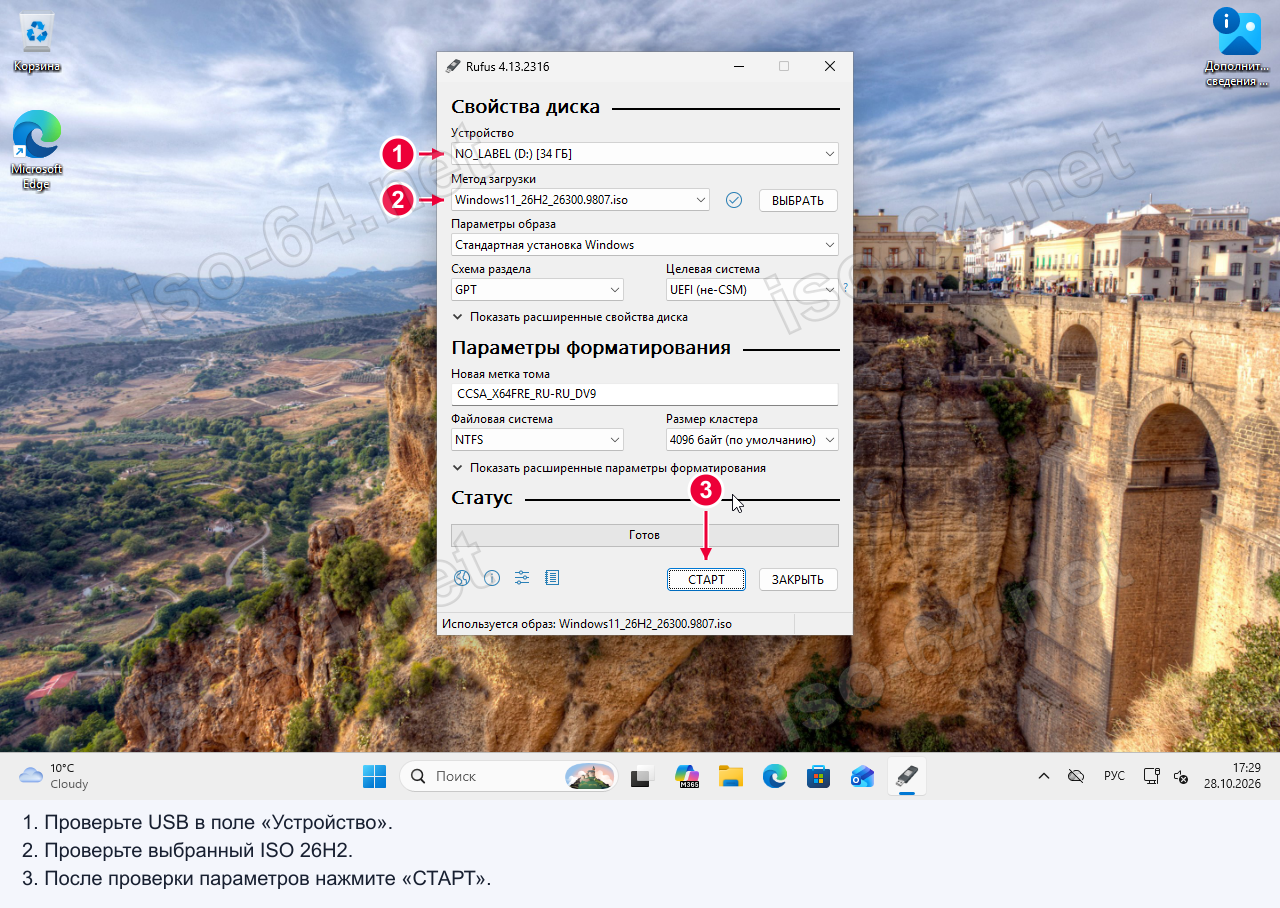
Проверьте флешку в поле Устройство и выбранный ISO. На примере указаны NO_LABEL (D:) [34 ГБ], Схема раздела → GPT и Целевая система → UEFI (не-CSM); у вас имя и размер носителя будут другими. Нажмите СТАРТ. Статус Готов до запуска записи ещё не означает, что флешка записана.
Rufus: выбран текущий ISO Windows11_26H2_26300.9807.iso, тестовый USB NO_LABEL (D:) [34 ГБ], GPT и UEFI (не-CSM). «Готов» показан до начала записи. На изображении: 1 — Проверьте USB в поле «Устройство». 2 — Проверьте выбранный ISO 26H2. 3 — После проверки параметров нажмите «СТАРТ».
3
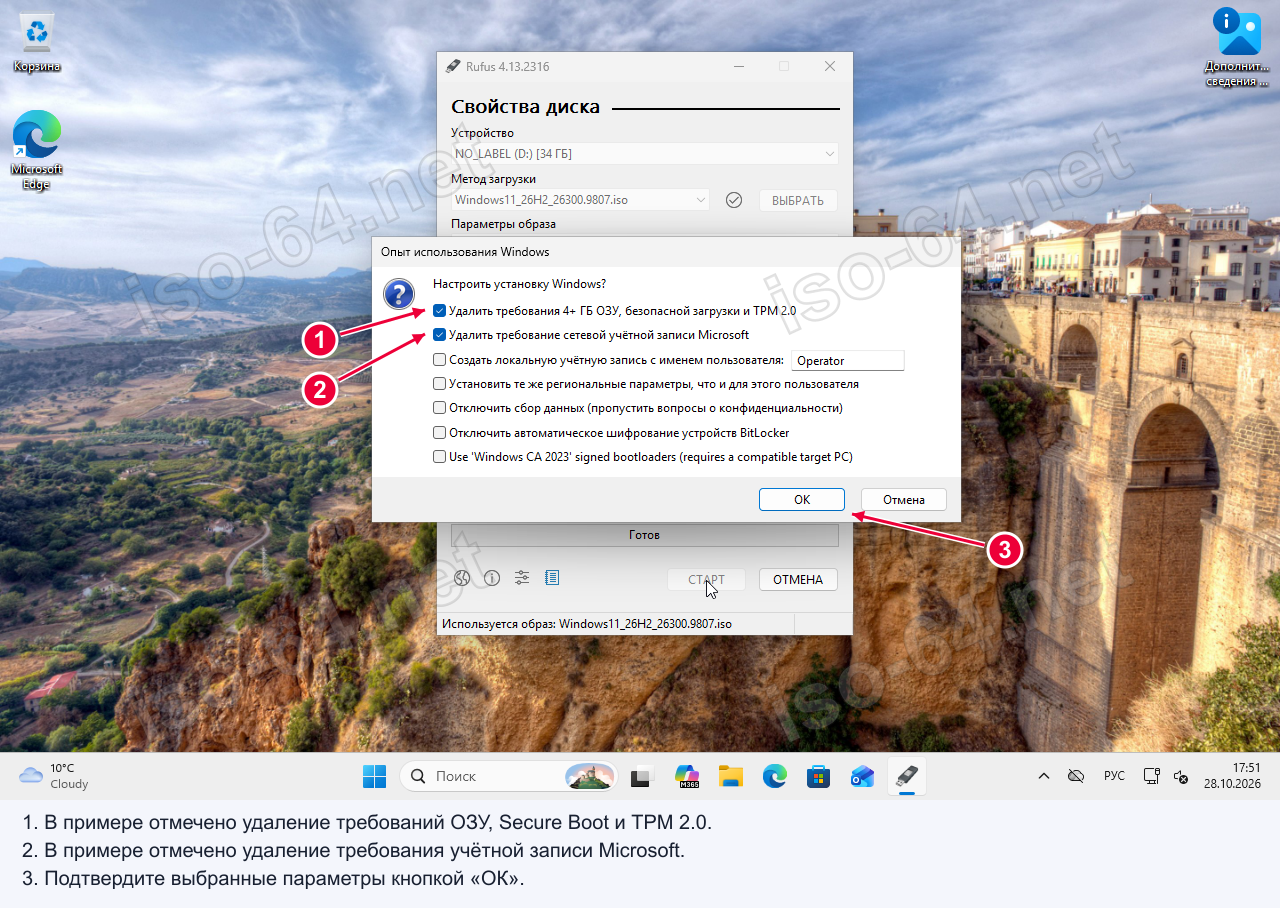
Откроется окно Опции использования Windows. Отметьте Удалить требования 4+ ГБ ОЗУ, безопасной загрузки и TPM 2.0 и нажмите ОК. На кадре также отмечено Удалить требование сетевой учётной записи Microsoft; это отдельная настройка, для обхода аппаратных проверок она не обязательна.
Rufus, «Опции использования Windows»: отмечены удаление требований ОЗУ/Secure Boot/TPM 2.0 и сетевой учётной записи Microsoft. Остальные флажки не отмечены; это выбранные настройки примера. На изображении: 1 — В примере отмечено удаление требований ОЗУ, Secure Boot и TPM 2.0. 2 — В примере отмечено удаление требования учётной записи Microsoft. 3 — Подтвердите выбранные параметры кнопкой «ОК».
4
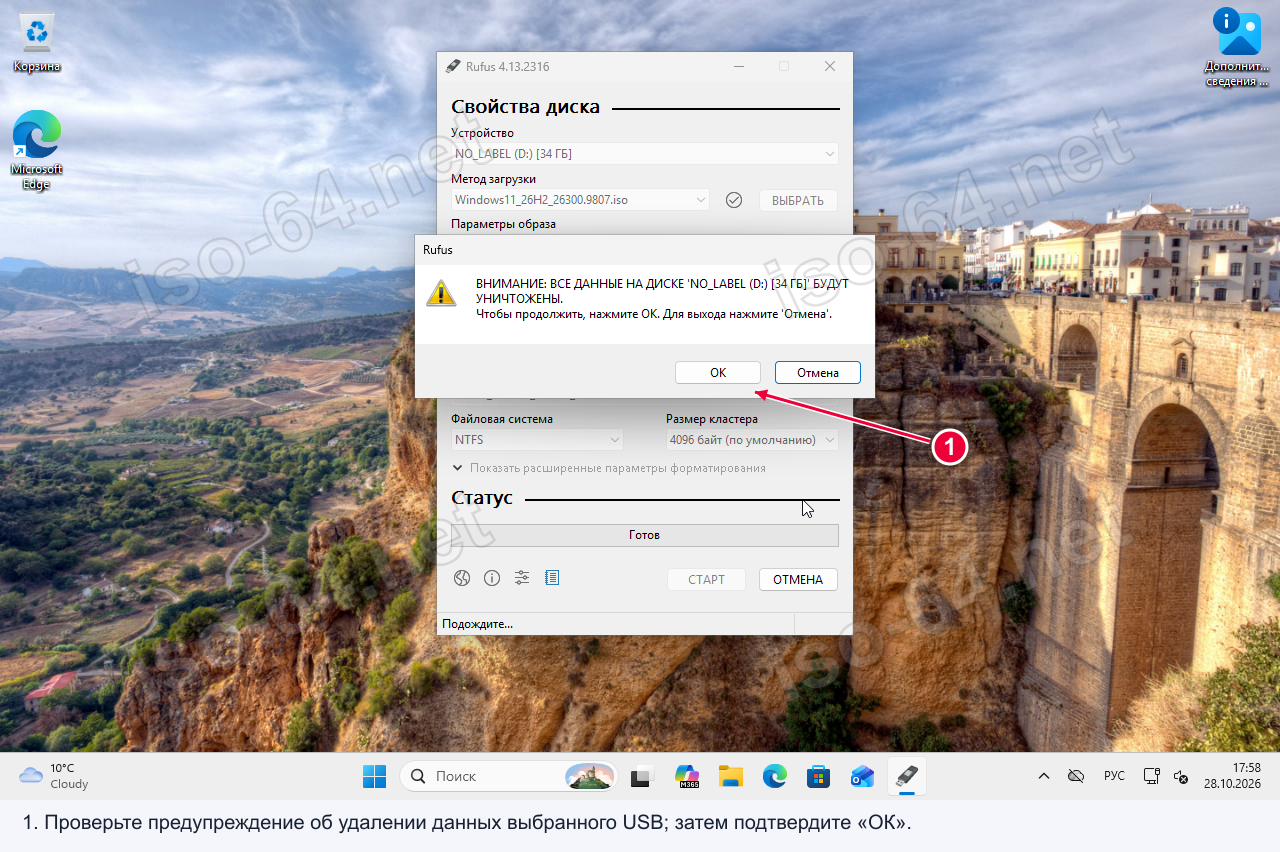
В предупреждении об уничтожении данных ещё раз проверьте имя выбранной флешки. Если все нужные файлы с неё сохранены, нажмите ОК и дождитесь завершения записи. В показанном кадре — только предупреждение перед записью; отдельный итоговый кадр этой записи Windows 11 не сохранён.
Rufus предупреждает об уничтожении данных только на выбранном тестовом USB NO_LABEL (D:) [34 ГБ]. Подтверждение «ОК» начинает запись. На изображении: 1 — Проверьте предупреждение об удалении данных выбранного USB; затем подтвердите «ОК».
Выбранная опция подготавливает носитель для обхода указанных проверок установки. Для чистой установки загрузитесь с флешки; для обновления с сохранением данных запускайте установку из работающей Windows. Обход проверок не делает оборудование поддерживаемым и не заменяет отсутствующие инструкции процессора: ограничения POPCNT и SSE4.2 для Windows 11 24H2 и новее этим способом не устраняются.
Способ 3 - ручной реестр-хак LabConfig при установке с флешки
Если флешка создана без Rufus-патча - можно обойти проверки прямо в мастере установки.
1
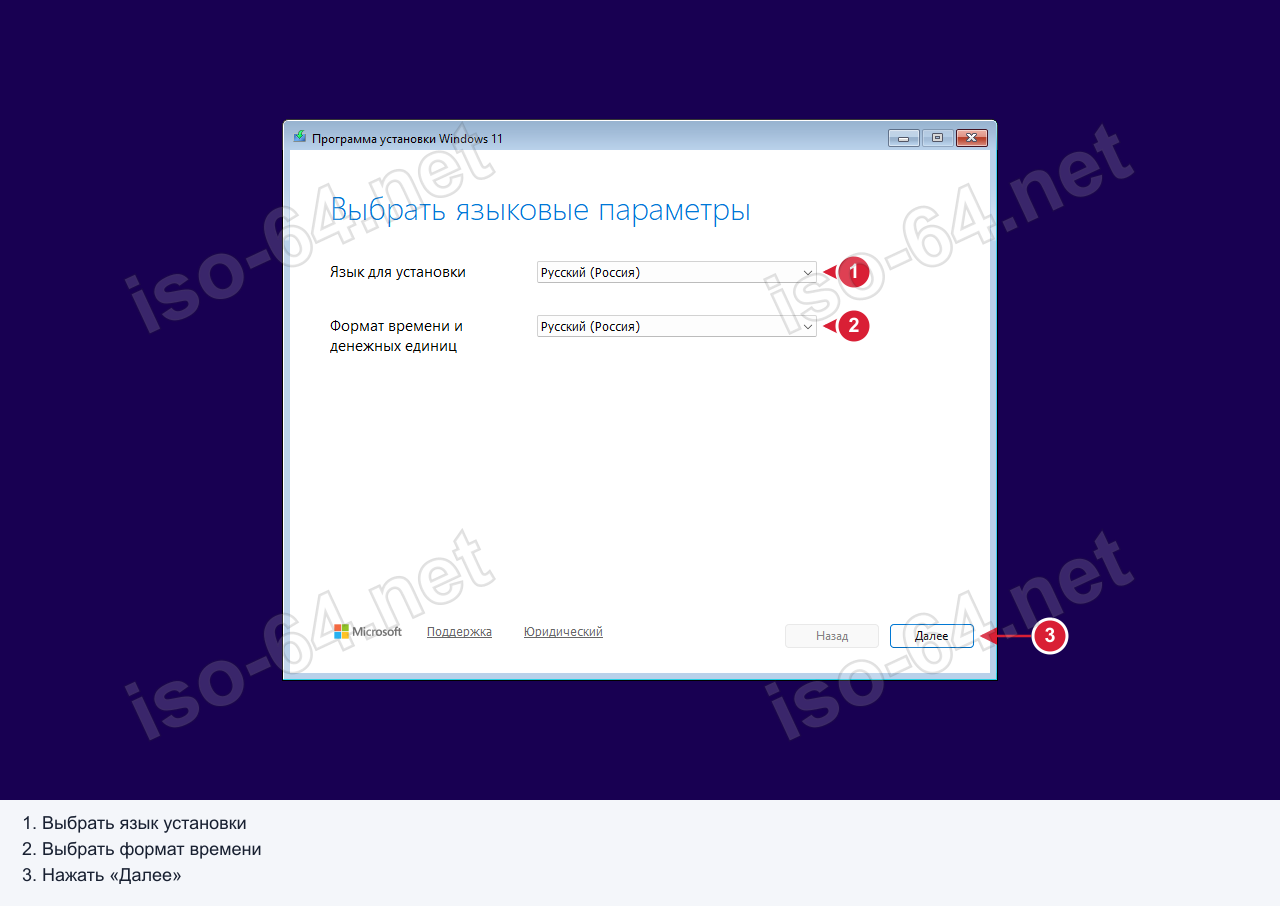
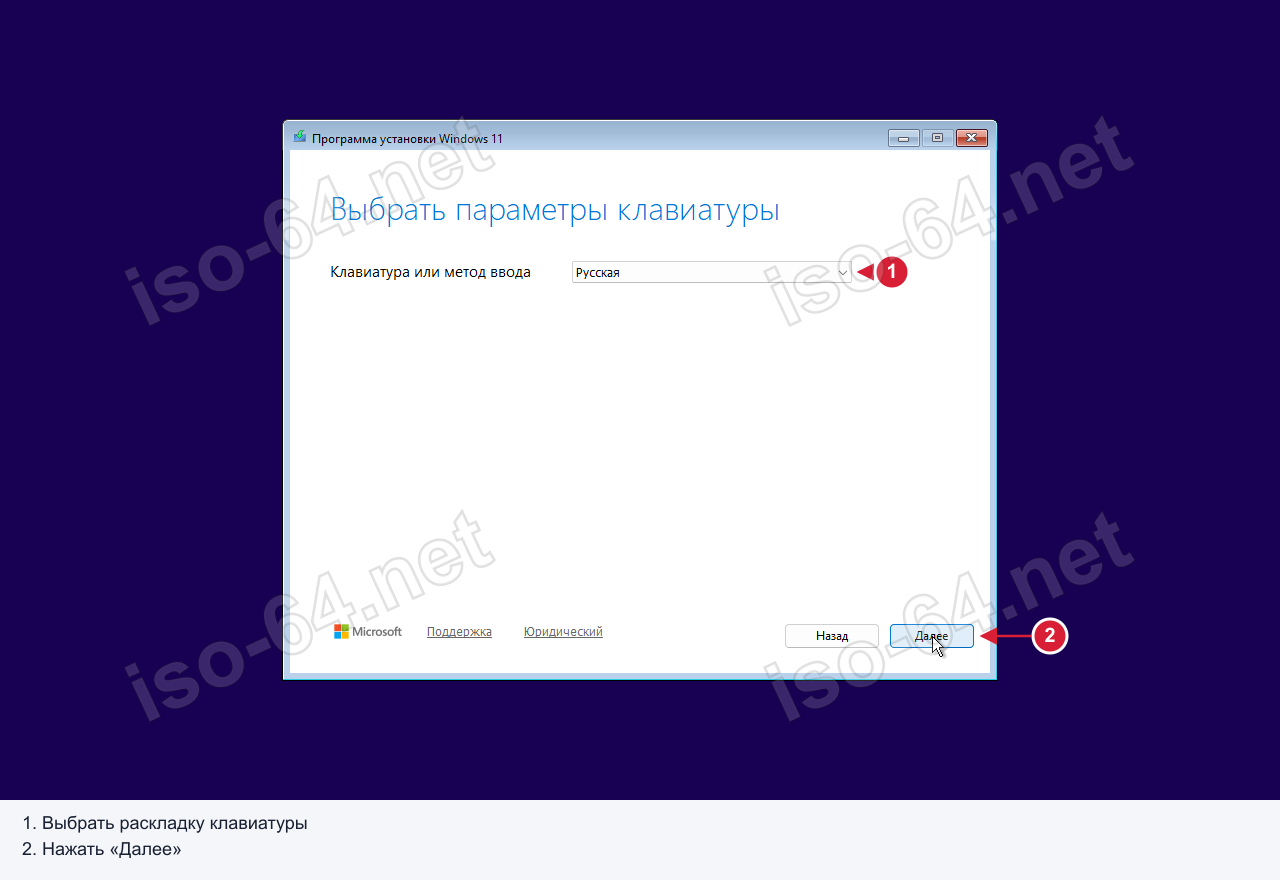
Загрузитесь с установочной флешки. В показанном интерфейсе Windows 11 на экране Выбрать языковые параметры проверьте Язык для установки и Формат времени и денежных единиц, затем нажмите Далее. На экране Выбрать параметры клавиатуры установите Клавиатура или метод ввода → Русская и нажмите Далее. В другой версии установщика оформление может отличаться.
Программа установки Windows 11: «Выбрать языковые параметры», оба значения «Русский (Россия)»; нажмите «Далее».Следующий экран «Выбрать параметры клавиатуры»: «Клавиатура или метод ввода» → «Русская», затем «Далее».
2
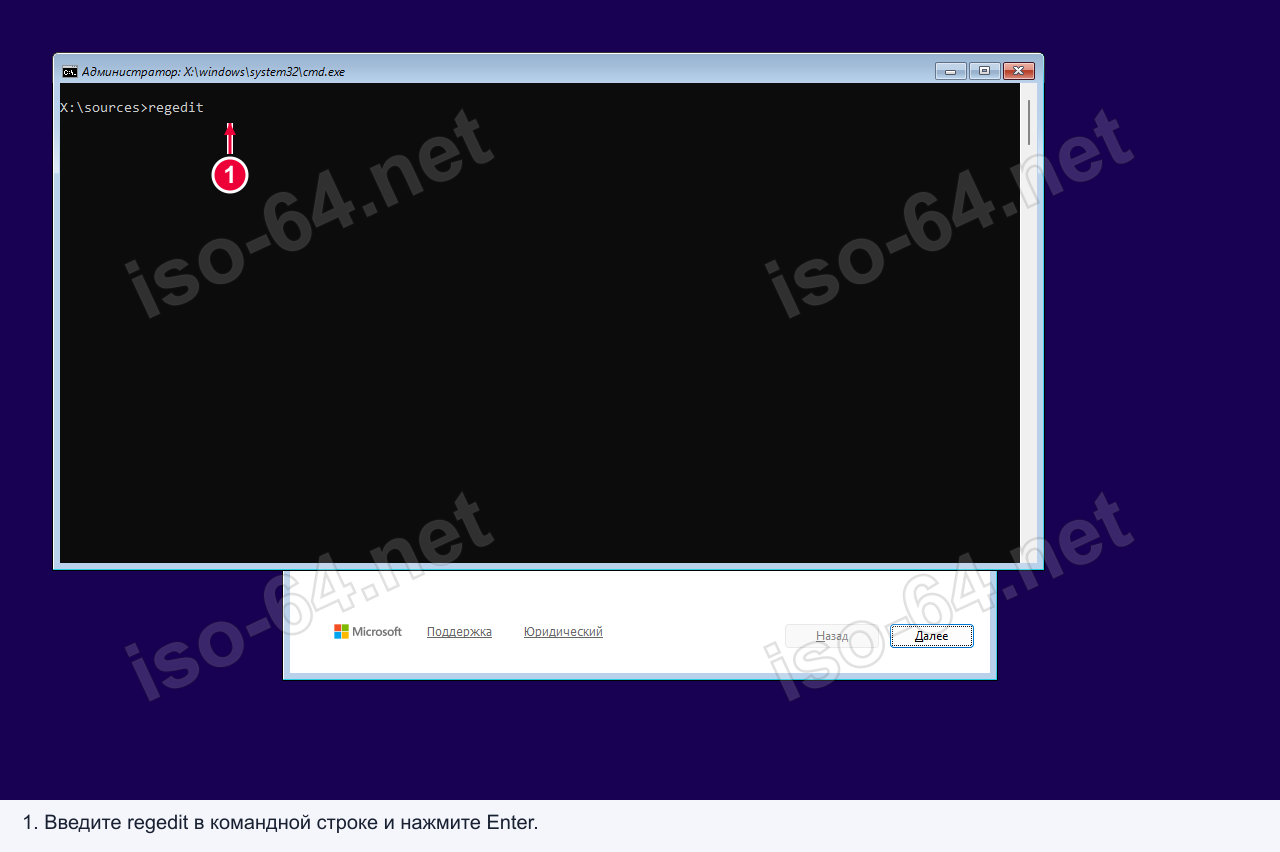
В программе установки нажмите Shift + F10, чтобы открыть командную строку. Введите regedit в английской раскладке и нажмите Enter. На примере команда выполняется в WinPE, не в установленной Windows.
В командной строке среды установки текущего ISO 26H2 введена команда regedit перед нажатием Enter. Фактическая версия WinPE — 10.0.26100.9807, она проверена отдельно. На изображении: 1 — Введите regedit в командной строке и нажмите Enter.
3
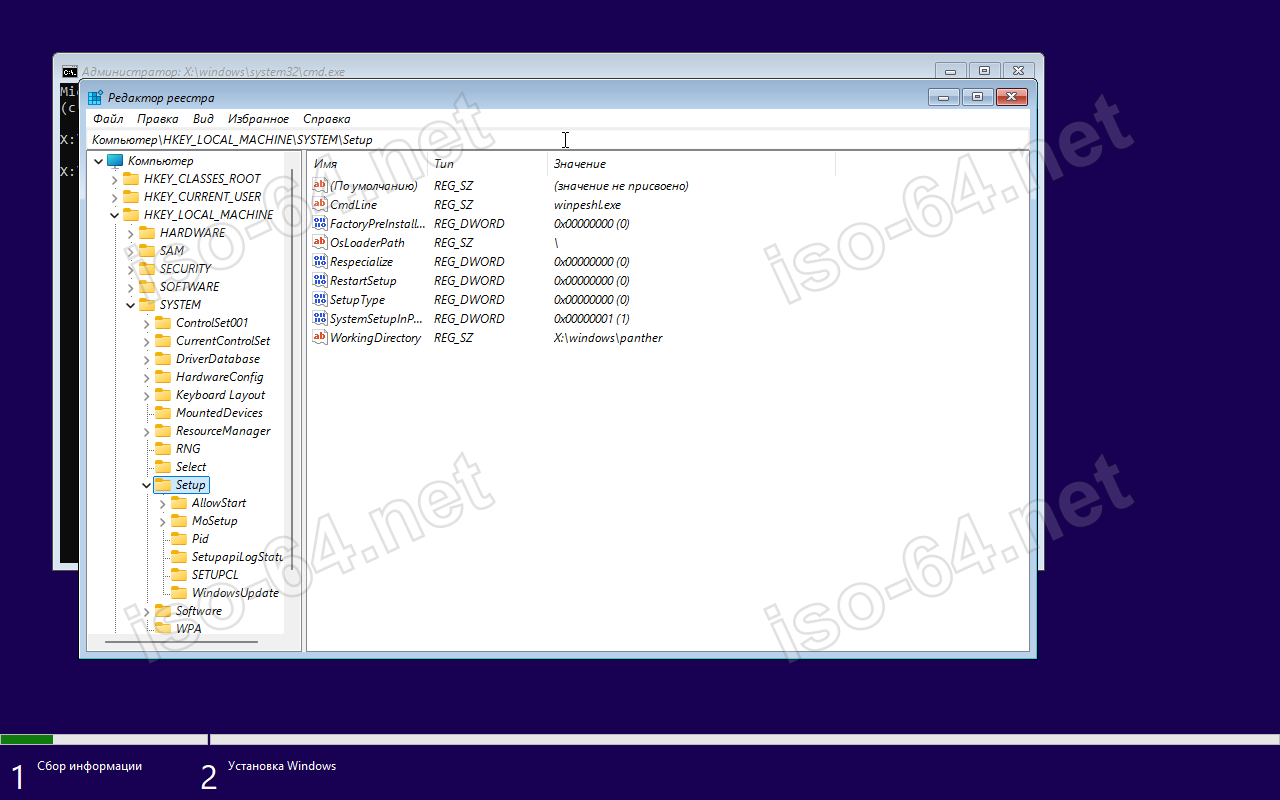
В открывшемся Редакторе реестра выберите HKEY_LOCAL_MACHINE\SYSTEM\Setup. Это реестр работающей среды установки.
Редактор реестра в среде установки: выбран HKEY_LOCAL_MACHINE\SYSTEM\Setup.
4
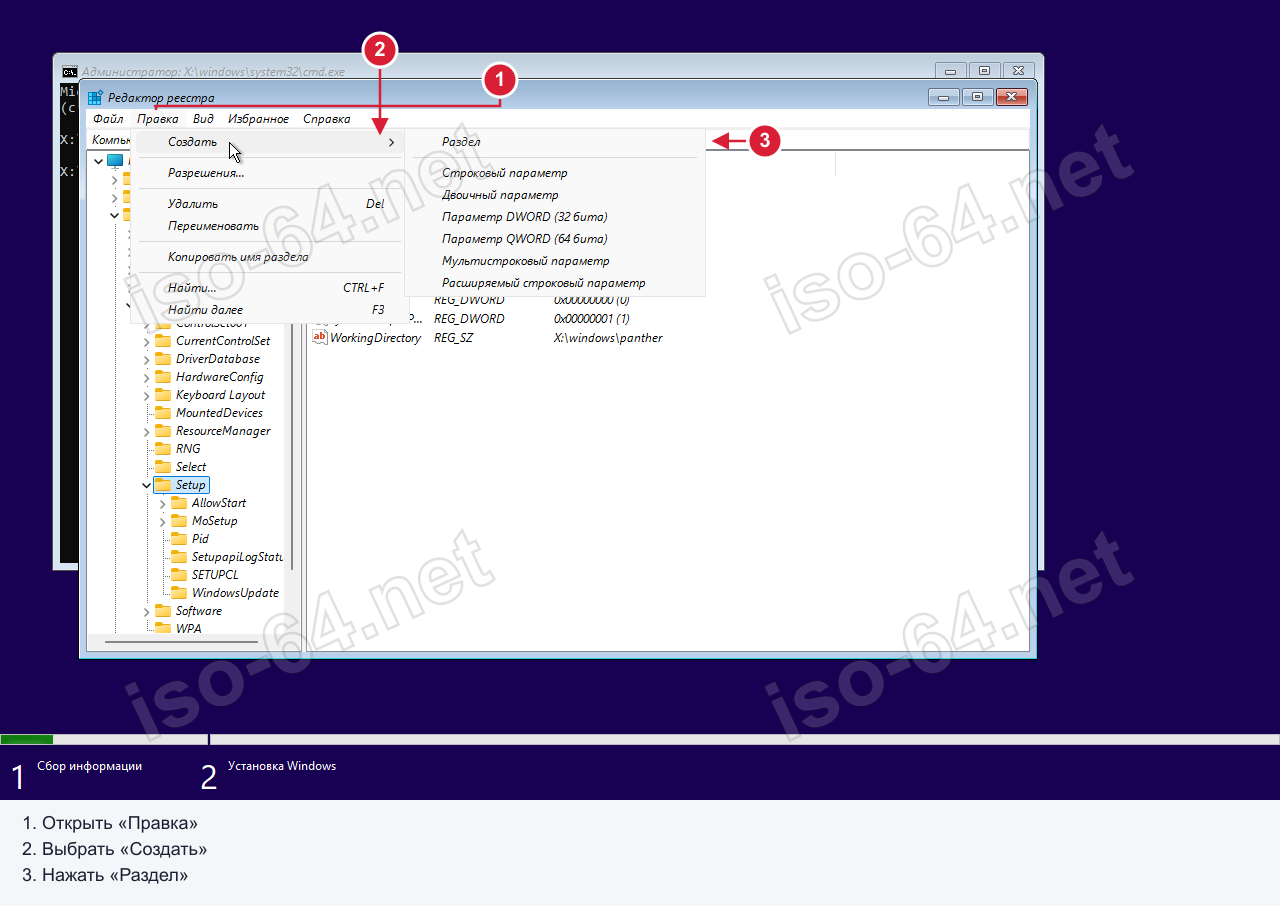
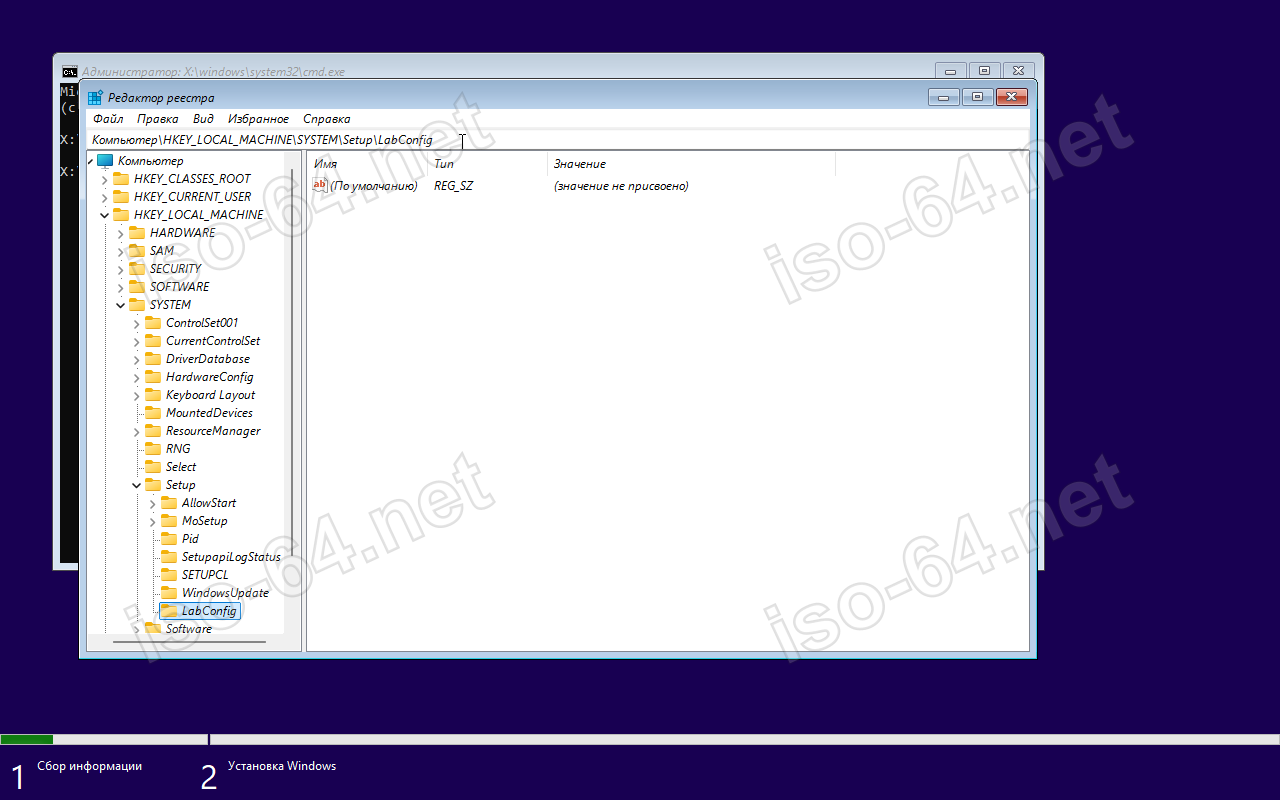
При выбранном разделе Setup откройте Правка → Создать → Раздел, задайте имя LabConfig и нажмите Enter. Выберите созданный раздел HKEY_LOCAL_MACHINE\SYSTEM\Setup\LabConfig.
В редакторе реестра выберите «Правка» → «Создать» → «Раздел», затем задайте имя LabConfig.В HKEY_LOCAL_MACHINE\SYSTEM\Setup создан и выбран раздел LabConfig.
5
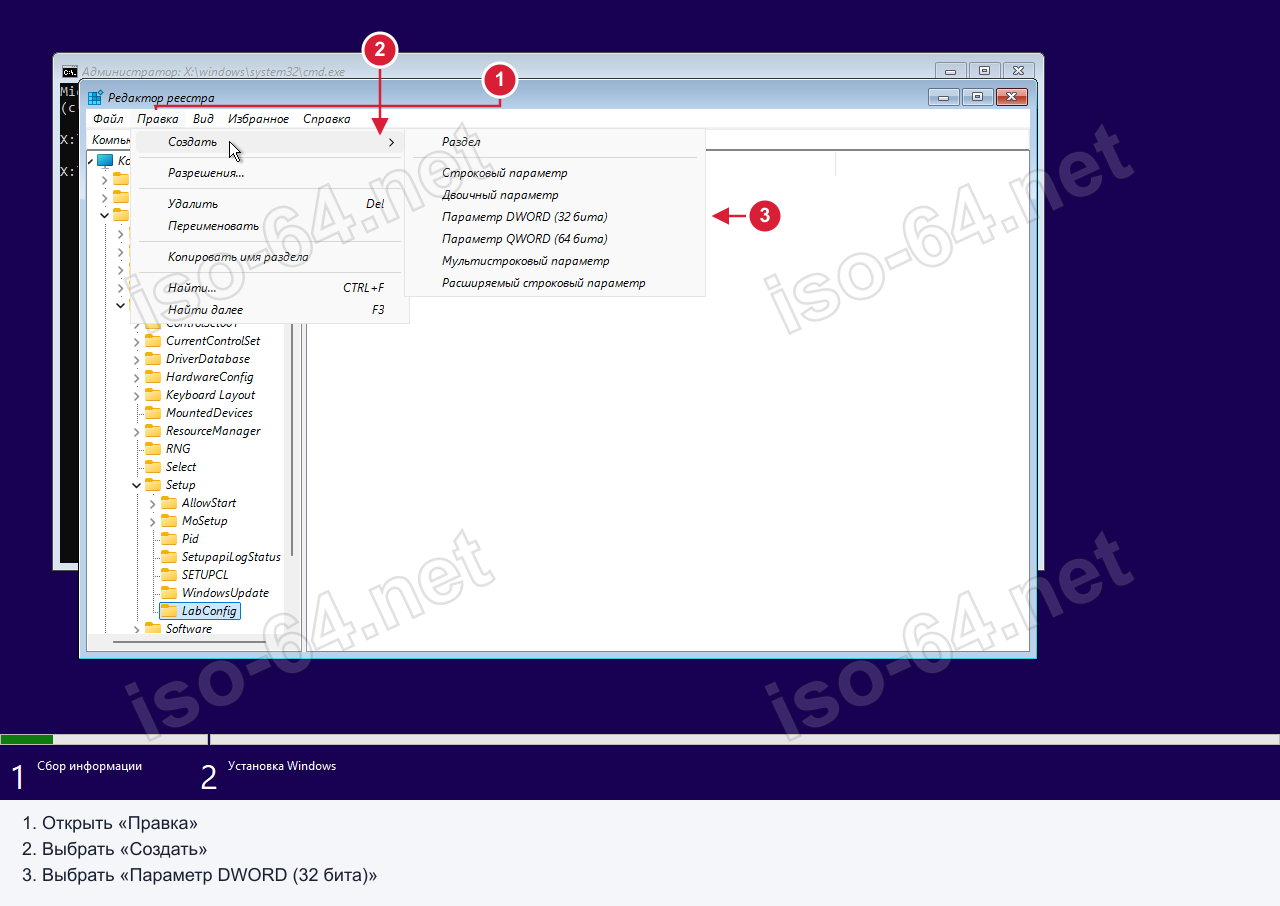
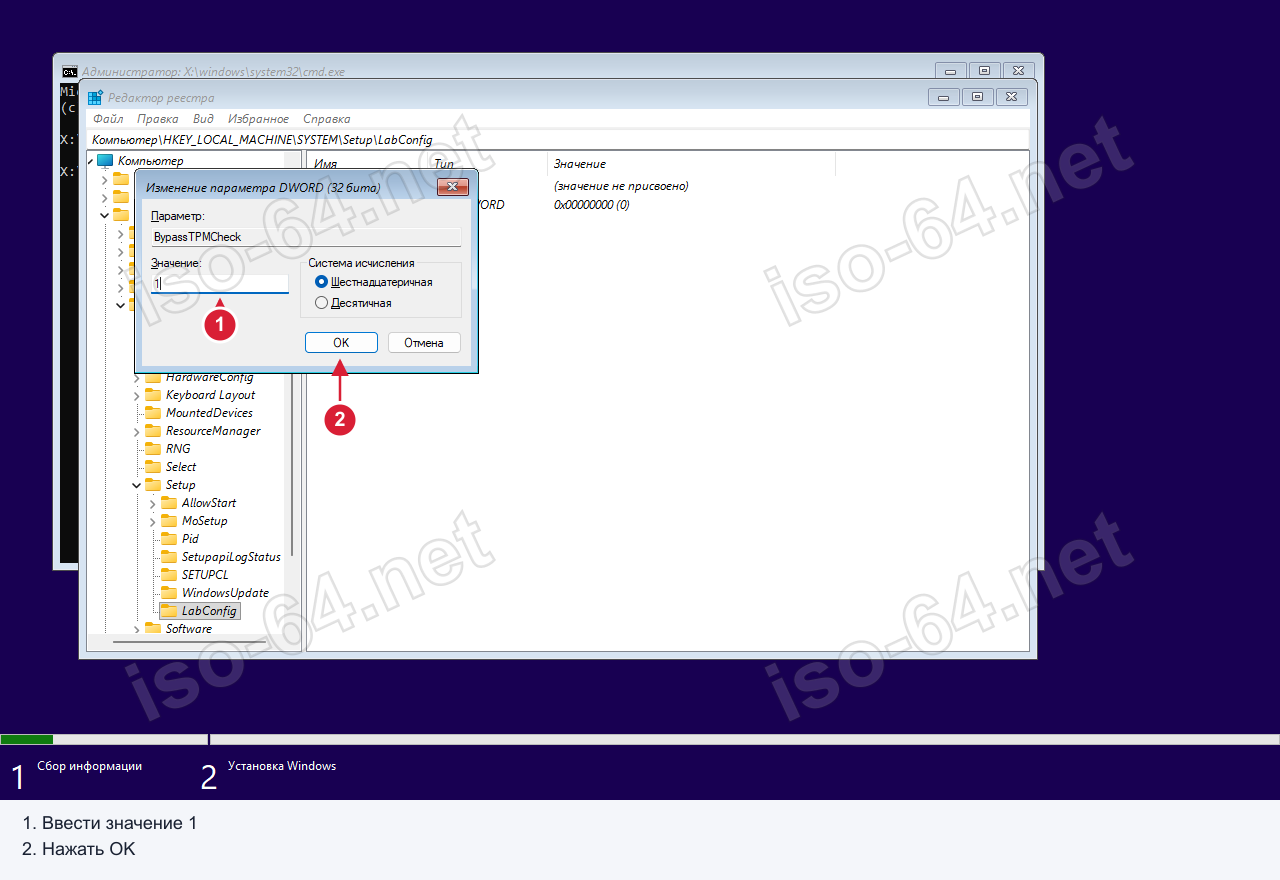
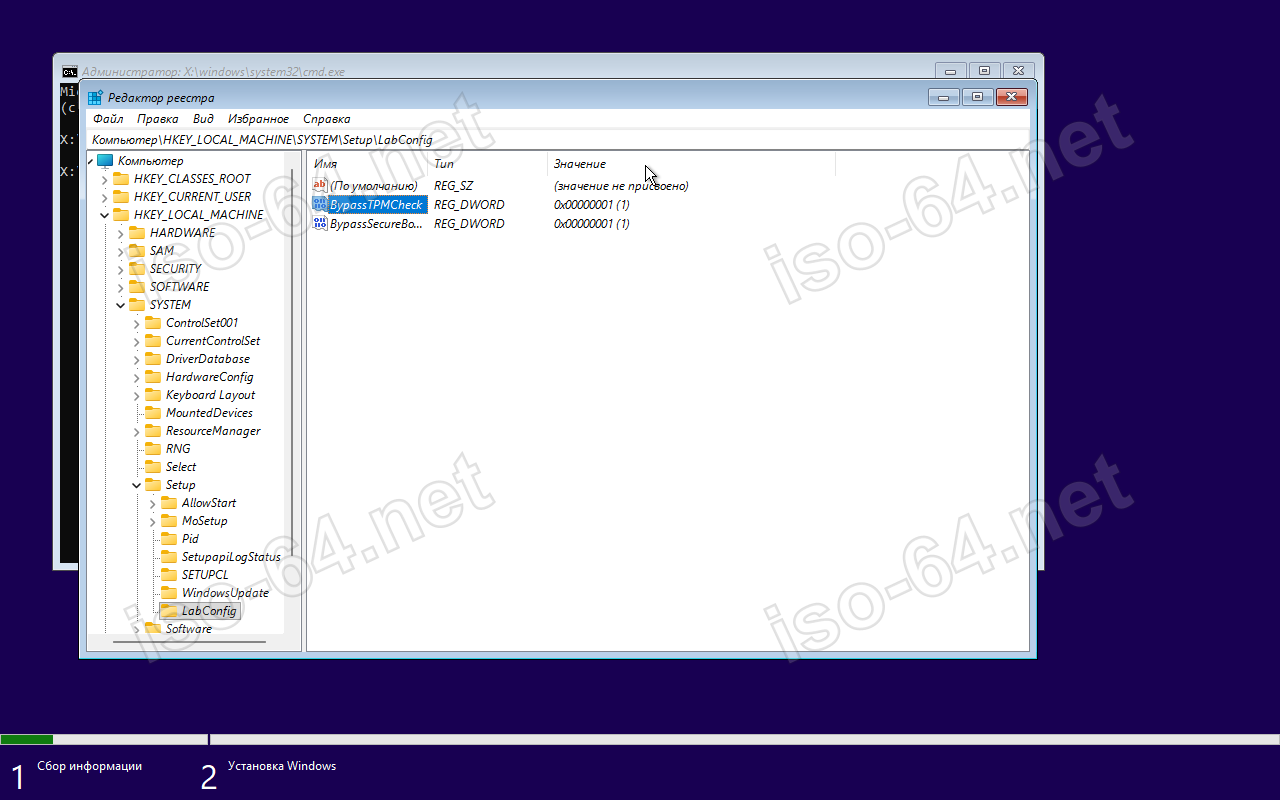
В разделе LabConfig выберите Правка → Создать → Параметр DWORD (32 бита). Задайте имя, откройте параметр двойным щелчком, в поле Значение введите 1 и нажмите ОК. Повторите для двух имён ниже; проверьте тип REG_DWORD и значение 0x00000001 (1):
BypassTPMCheck
BypassSecureBootCheck
Для проверки ОЗУ отдельно используют BypassRAMCheck; на этих кадрах он не создавался. Не добавляйте BypassCPUCheck в расчёте на универсальный обход требований процессора.
В разделе LabConfig выберите «Правка» → «Создать» → «Параметр DWORD (32 бита)».Для BypassTPMCheck введите 1 в поле «Значение» и подтвердите кнопкой «ОК».В LabConfig сохранены два параметра REG_DWORD со значением 0x00000001 (1); имя второго сокращено в столбце.
6
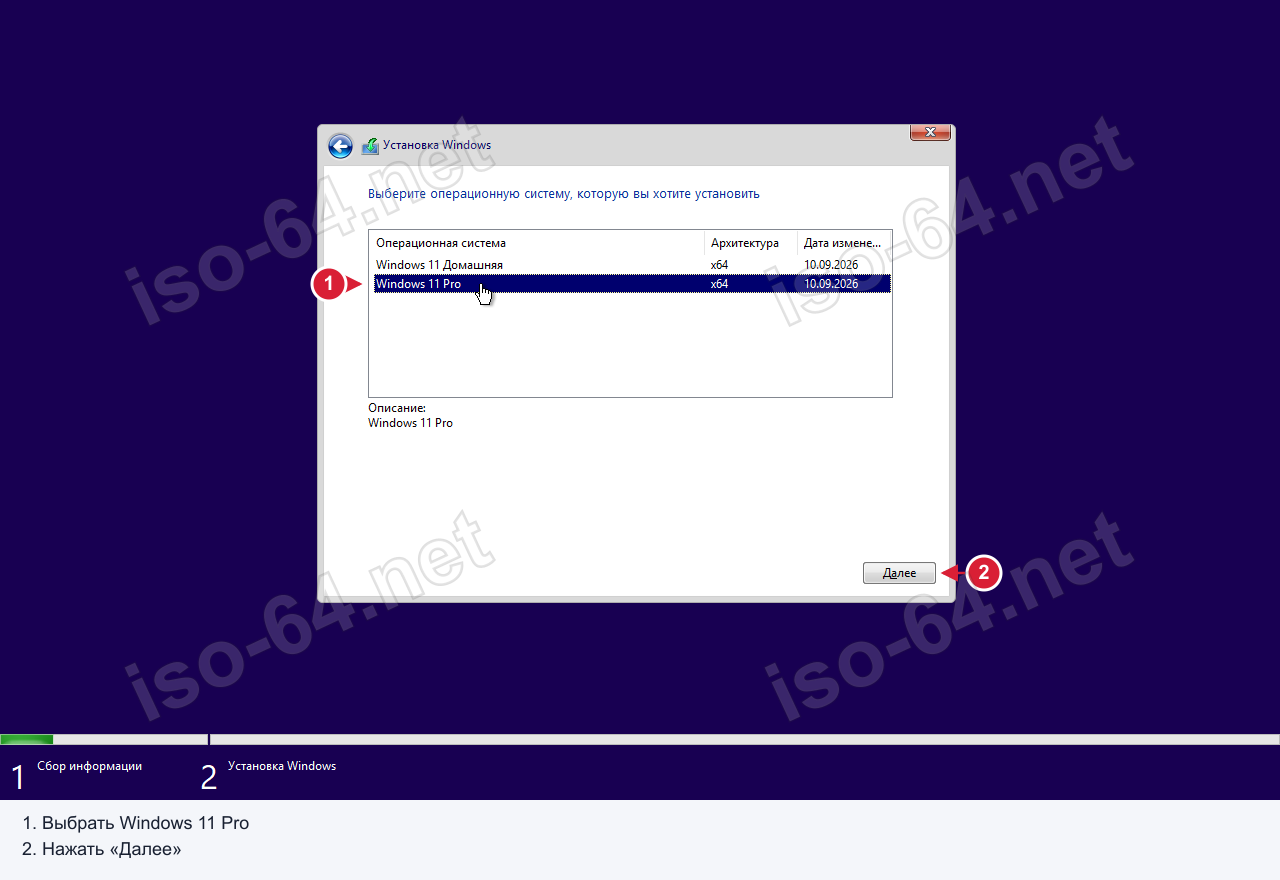
Закройте Редактор реестра и командную строку, затем вернитесь в программу установки. Продолжайте по её указаниям. На отдельном примере окна выбора редакции отмечена Windows 11 Pro: выбирайте редакцию под свою лицензию и нажмите Далее. Это окно не доказывает, что обход сработает на вашем оборудовании.
Отдельный пример экрана выбора редакции: выбрана «Windows 11 Pro»; нажмите «Далее» для продолжения с подходящей редакцией.
Кадры показывают создание параметров LabConfig. Их применимость зависит от установщика; они не добавляют TPM, Secure Boot или отсутствующие возможности процессора и не подтверждают успешную установку на любом оборудовании.
Риски и нюансы обхода требований
Безопасность без TPM 2.0
TPM и Secure Boot выполняют разные функции защиты. Обход проверки установщика не включает отсутствующий TPM и не заменяет проверку подписи загрузчика; доступность функций защиты зависит от оборудования и настроек системы.
Обновления на неподдерживаемом железе
Microsoft не гарантирует обновления, включая обновления безопасности, для устройств, не соответствующих требованиям Windows 11. Полученное обновление не подтверждает дальнейшую поддержку.
Rufus и другие утилиты не «ломают» TPM
Они только убирают жёсткую проверку при установке. Если TPM и Secure Boot на железе всё же есть - Windows продолжит их использовать в штатном режиме.
Включение TPM и его очистка различаются, Clear TPM удаляет ключи и не требуется просто для включения отключённого модуля. До изменения прошивки сохраните ключ восстановления BitLocker вне компьютера и проверьте его доступность на случай запроса восстановления. Очистку выполняйте только для конкретной задачи после подготовки средств восстановления по рекомендациям Microsoft Инструкция Microsoft
Если после установки Windows 11 с обходом проверки появятся проблемы, можно будет вернуться к прежней системе через кнопку возврата? Это работает и после чистой установки?
Возврат относится к обновлению существующей Windows и обычно доступен 10 дней при сохранённых файлах прежней установки, после чистой установки на него рассчитывать нельзя. Проверьте Параметры → Система → Восстановление и не удаляйте Windows.old и $Windows.~BT, пока может понадобиться возврат. До установки сохраните данные, а для восстановления всей прежней системы подготовьте образ диска и загрузочный носитель программы резервного копирования.
Обход проверок оборудования не активирует Windows и не предоставляет лицензию. Выбирайте редакцию под свою лицензию, Home сама по себе не активирует Pro, а Pro на скриншоте служит примером. После установки откройте Параметры → Система → Активация и проверьте статус, для активации нужна подходящая цифровая лицензия или действительный ключ.
Вариант Сохранить только личные файлы удаляет приложения, для сохранения программ нужен Сохранить личные файлы и приложения. Запускайте setup.exe из работающей Windows и проверьте итоговый выбор, загрузка с флешки предназначена для другого сценария. Если нужный вариант недоступен, остановитесь и выясните причину, а перед продолжением сделайте резервную копию данных.
Комментарии: 8